Dlaczego smart home wymaga innego podejścia do bezpieczeństwa niż typowy domowy komputer
Od „PC + telefon” do dziesiątek urządzeń IoT 24/7 online
Klasyczna domowa sieć przez lata wyglądała podobnie: jeden komputer, kilka telefonów, ewentualnie tablet. Każde z tych urządzeń miało wyraźnego właściciela, było świadomie używane i przynajmniej teoretycznie raz na jakiś czas aktualizowane. Smart home ten obraz całkowicie zmienia. W mieszkaniu pojawia się kilkanaście, a często kilkadziesiąt urządzeń IoT, które ciągle są podłączone do sieci, komunikują się z chmurą producenta i między sobą, a użytkownik rzadko ma świadomość, co faktycznie robią.
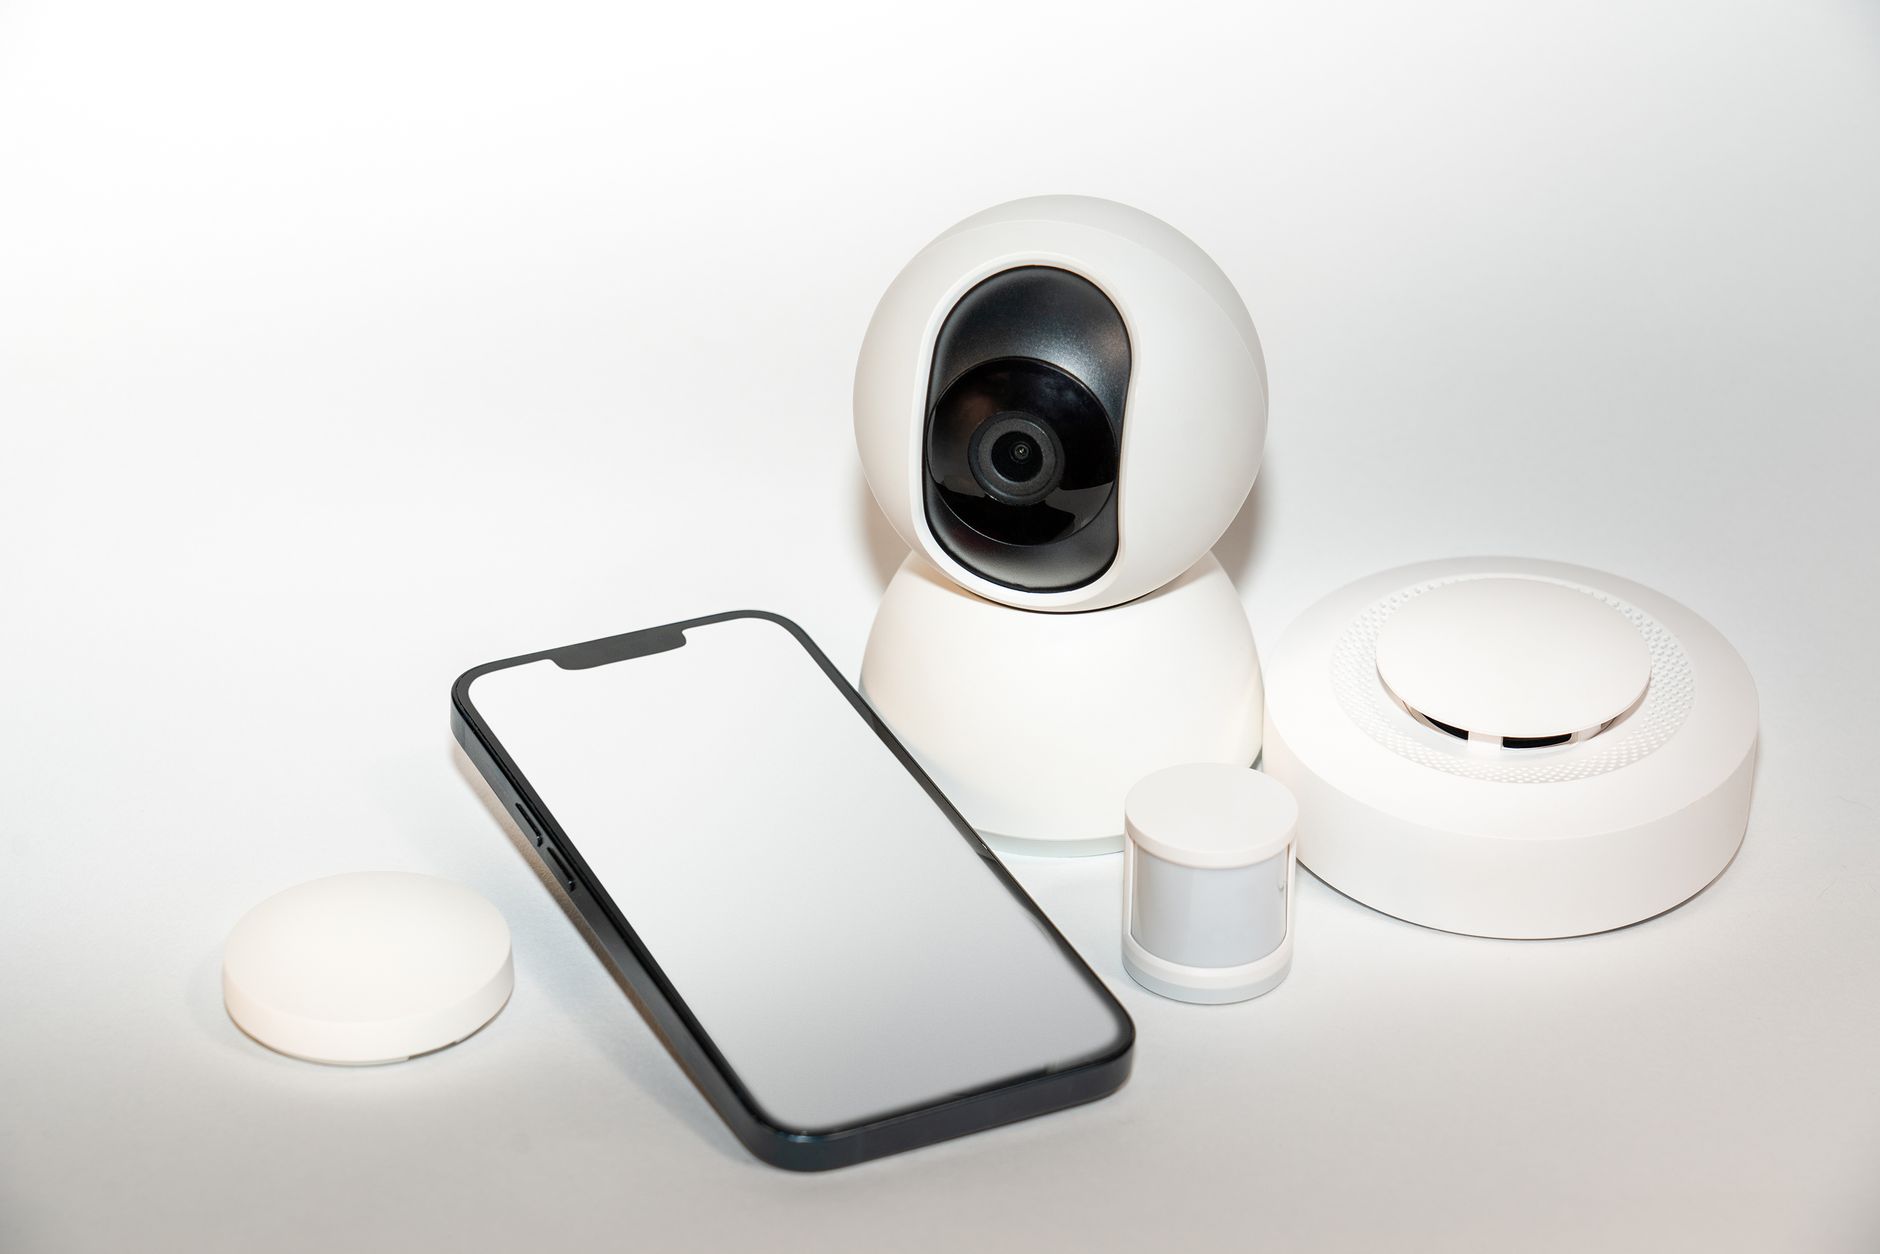
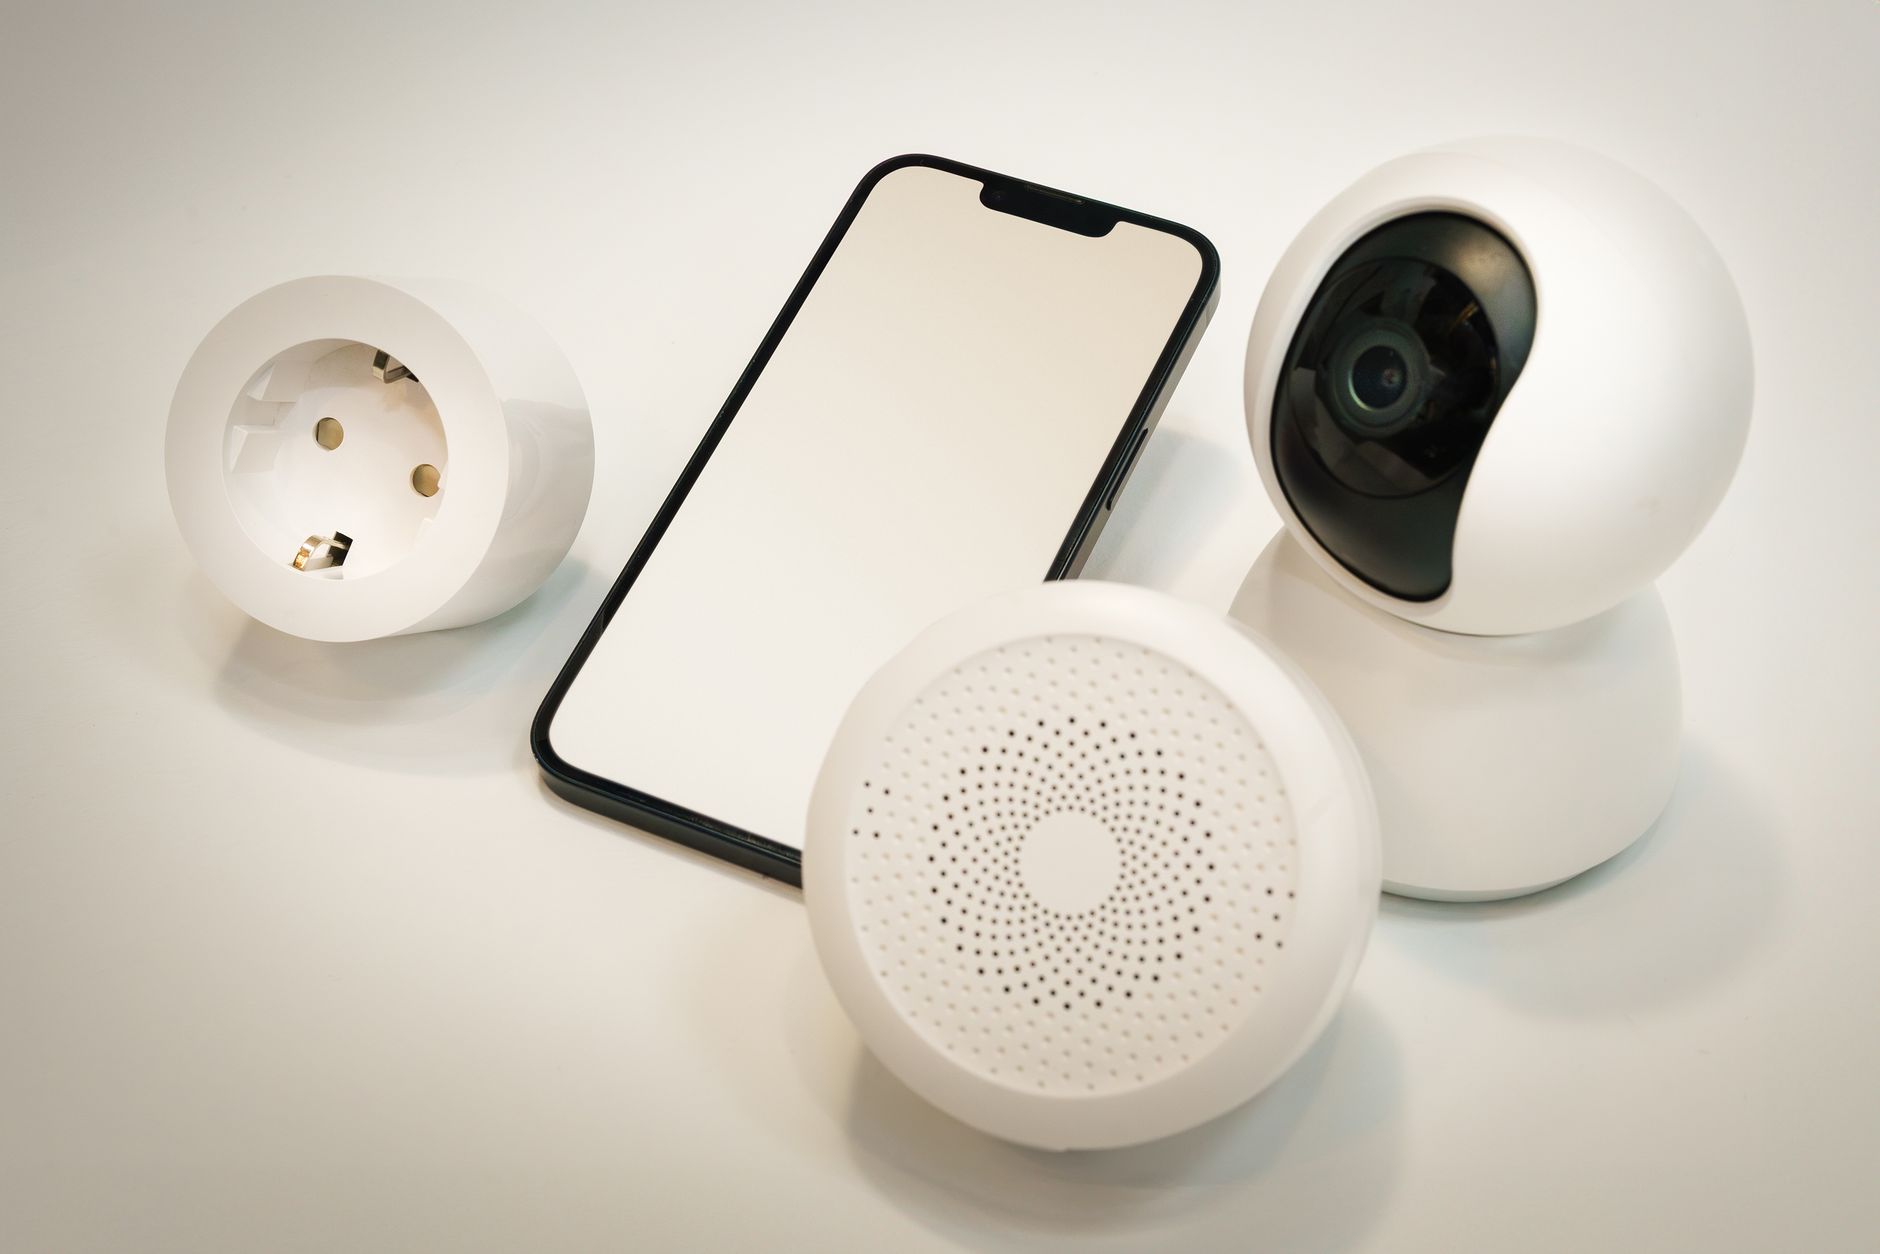
Inteligentne żarówki, gniazdka Wi‑Fi, kamery, roboty sprzątające, czujniki ruchu, bramki Zigbee/Z‑Wave, telewizory z systemem smart – każde z nich to kolejny potencjalny punkt wejścia. Co więcej, większość tych urządzeń działa na uproszczonych systemach, z ograniczoną możliwością aktualizacji i z długim „ogonem” wsparcia bezpieczeństwa, który często kończy się dużo wcześniej niż fizyczna żywotność sprzętu.
Jeśli sieć domowa jest traktowana wyłącznie jako „Wi‑Fi do internetu”, te urządzenia znikają z pola uwagi. Działają w tle, nie pokazują na ekranie monitów antywirusowych, nie wyświetlają powiadomień o aktualizacjach – a to właśnie one bardzo często stają się pierwszym celem atakujących.
Charakterystyczne zagrożenia dla smart home i urządzeń IoT
Bezpieczny smart home musi brać pod uwagę inny profil ryzyka niż zwykły laptop z przeglądarką. Najczęstsze zagrożenia specyficzne dla IoT to:
- Przejęcie kamer i urządzeń z mikrofonem – dostęp do obrazu i dźwięku z domu, podgląd domowników, dzieci, zwyczajów dnia codziennego, a często także widok na okna, drzwi i bramy.
- Ataki DDoS z wykorzystaniem domowego IoT – urządzenia przejęte przez złośliwe oprogramowanie mogą stać się elementem botnetu, atakując inne serwisy w sieci. Użytkownik często tego nie zauważa, poza spowolnieniem internetu.
- Pivot na inne urządzenia w sieci – atakujący może wykorzystać słabo zabezpieczone urządzenie IoT jako punkt startowy, by próbować dostać się do komputerów, NAS‑a, serwera z kopią zapasową czy firmowego laptopa w tej samej podsieci.
- Kradzież danych logowania – wiele urządzeń przechowuje dane dostępowe (np. do usług chmurowych, e‑maila, usług wideo). Kompromitacja jednego sprzętu może otworzyć drogę do innych kont.
W praktyce nawet proste gniazdko Wi‑Fi staje się istotne, jeśli działa na tym samym segmencie sieci, co firmowy laptop z VPN‑em do pracy. Wystarczy jeden błąd w firmware, aby od „włącznika lampki” przejść do danych firmowych.
„Niewidzialne” urządzenia – stare kamery, telewizory i gniazdka Wi‑Fi
Największym problemem audytowym w smart home jest to, że część urządzeń staje się niewidzialna mentalnie. Stara kamera IP, której nie używa już aplikacja na telefonie, wciąż nasłuchuje w sieci. Telewizor kupiony kilka lat temu nadal łączy się z chmurą producenta. Gniazdko Wi‑Fi, o którym nikt w domu już nie pamięta, nadal ma domyślne hasło dostępu panelu administracyjnego.
Te sprzęty nie aktualizują się same, nikt do nich nie loguje się od miesięcy, a nadal mają dostęp do sieci. To typowy „martwy punkt” audytu bezpieczeństwa: urządzenia istnieją fizycznie i sieciowo, ale są poza ewidencją i poza świadomością użytkowników.
Praktyczny incydent: słabe hasło do kamery i przejęcie sieci
Realistyczny scenariusz wygląda następująco: ktoś montuje kamerę IP przed drzwiami wejściowymi. Konfiguracja „na szybko”: domyślny login admin, hasło proste, bo „przecież nikt nie wie, że ta kamera istnieje”. Autoryzacja przez chmurę producenta, zdalny podgląd przez aplikację na telefonie, możliwość logowania po adresie IP z internetu.
Po kilku miesiącach producent kamery ma ujawnioną lukę w panelu logowania. Ktoś skanuje internet, znajduje urządzenia danego modelu, testuje proste hasła. Wchodzi do panelu kamery, zyskuje dostęp do obrazu, a następnie wykorzystuje lukę w implementacji ONVIF lub WebUI, aby uruchomić polecenia na urządzeniu. Z poziomu kamery sprawdza, co widać w tej samej sieci: router, telewizor, NAS. Kolejny błąd w routerze pozwala mu wykonać tzw. pivot na resztę sieci – od kamery do plików na domowym serwerze już tylko kilka kroków.
Ten scenariusz nie jest science fiction. Połączenie: słabe hasło, zdalny dostęp, brak aktualizacji i brak segmentacji sieci jest klasycznym sygnałem ostrzegawczym, że smart home nie jest zarządzany jak „mała serwerownia”, tylko jak przypadkowa kolekcja zabawek.
Dom jako mała serwerownia – minimum procesów i standardów
Nowoczesny smart home powinien być traktowany jak mała serwerownia albo mała firmowa sieć: z jasno zdefiniowanymi zasadami, listami kontrolnymi i prostymi procedurami. Nie oznacza to budowania skomplikowanej dokumentacji, ale wprowadzenie kilku standardów:
- urzędne uznanie, że każde nowe urządzenie IoT to nowy wektor ataku,
- prosty proces „onboardingu” urządzenia: inwentaryzacja, zmiana hasła, aktualizacja firmware, przypisanie do segmentu sieci,
- okresowy „przegląd” urządzeń – raz na kwartał, sprawdzenie aktualizacji i listy sprzętów.
Jeżeli dom jest nadal widziany jako „router od operatora + hasło na kartce na lodówce”, to audyt bezpieczeństwa z góry pokazuje wysoki poziom ryzyka. Minimum to mentalna zmiana perspektywy: każdy inteligentny sprzęt jest równocześnie nową szansą i nowym potencjalnym zagrożeniem.
Jeśli liczba „inteligentnych” urządzeń przekracza jedną rękę, a nadal nie ma jasnej listy sprzętów, zasad haseł i segmentacji sieci, to sygnał ostrzegawczy, że bezpieczeństwo smart home jest przypadkowe, a nie zarządzane.
Inwentaryzacja i klasyfikacja urządzeń IoT – punkt startowy każdego bezpiecznego smart home
Jak stworzyć prostą, ale kompletną listę urządzeń IoT
Punktem kontrolnym numer jeden jest pełna inwentaryzacja urządzeń IoT w domu. Bez niej każda konfiguracja routera, segmentacja VLAN czy polityka aktualizacji będzie wyrywkowa. Minimum to prosty arkusz lub notatnik, w którym zapisujesz dla każdego urządzenia:
- nazwę logiczną (np. „Kamera salon 1”, „Żarówka korytarz dół”),
- producenta i model,
- lokalizację fizyczną w domu,
- funkcję (kamera, oświetlenie, czujnik, zamek, bramka, TV itd.),
- rodzaj połączenia: Wi‑Fi, LAN, Zigbee, Z‑Wave, BLE, inne,
- sposób logowania / zarządzania (aplikacja mobilna, panel WWW, tylko przez bramkę),
- adres IP (jeśli ma), adres MAC (przepisany z naklejki lub z panelu routera),
- datę zakupu i link do strony wsparcia / firmware.
Najprościej zacząć od przejścia po mieszkaniu i zanotowania wszystkiego, co jest „inteligentne” lub ma aplikację na telefonie. Następnie uzupełnić dane korzystając z panelu administracyjnego routera (lista klientów Wi‑Fi/LAN) oraz z aplikacji bramek (np. Zigbee/Z‑Wave). Dobrą praktyką jest nadanie urządzeniom czytelnych nazw w routerze (jeżeli to możliwe), tak by „Unknown‑D4:5A:XX” stał się „Gniazdko kuchnia ekspres”.
Klasyfikacja urządzeń według poziomu wrażliwości
Nie każde urządzenie IoT jest równie krytyczne. Żarówka w garażu nie ma takiego samego znaczenia jak zamek do drzwi wejściowych czy kamera w pokoju dziecka. W inwentaryzacji warto wprowadzić prostą klasyfikację wrażliwości:
- Poziom wysoki – urządzenia z kamerą, mikrofonem, sterujące zamkami, bramami, roletami, alarmem, a także centralne bramki i centrale alarmowe.
- Poziom średni – telewizory smart, odtwarzacze multimedialne, roboty sprzątające, konsole, urządzenia audio podłączone do chmury, termostaty.
- Poziom niski – żarówki, gniazdka, proste czujniki (zalania, temperatury, otwarcia), moduły bez istotnych danych i dostępu do obrazu/dźwięku.
Ten podział pozwala zdecydować, które urządzenia muszą być umieszczone w bardziej restrykcyjnych segmentach sieci, które wymagają częstszych aktualizacji i dokładniejszego nadzoru logów. Dla poziomu wysokiego standardem powinny być silne hasła, brak dostępu bezpośrednio z internetu i ograniczone zaufanie do chmury producenta.
Rozróżnienie urządzeń zarządzających od prostych „końcówek”
W audycie bezpieczeństwa IoT ważne jest też rozróżnienie na urządzenia zarządzające i końcowe. Zarządzające to m.in.:
- bramki (Zigbee, Z‑Wave, Thread, producentów typu Philips, Xiaomi itd.),
- centrale alarmowe, kontrolery smart home,
- domowe serwery / NAS, które integrują automatyzacje,
- routery i punkty dostępowe Wi‑Fi.
Proste „końcówki” to żarówki, gniazdka, czujniki, przyciski. W razie kompromitacji bramki lub centralki atakujący zyskuje znacznie większe możliwości niż po przejęciu pojedynczej żarówki. To właśnie urządzenia zarządzające powinny być objęte najbardziej restrykcyjnymi zasadami: osobny segment sieci, mocne uwierzytelnianie, regularne aktualizacje firmware, ograniczony dostęp do internetu.
Punkt kontrolny: konta producentów i logowanie przez chmurę
Wiele urządzeń IoT działa wyłącznie w powiązaniu z kontem u producenta. Przy inwentaryzacji warto zrobić osobny blok danych: jakie konta chmurowe istnieją, z jakim e‑mailem i numerem telefonu są powiązane oraz jakie urządzenia są do nich przypisane. Pytania kontrolne:
- Czy wszystkie konta są założone na aktualne adresy e‑mail, do których masz dostęp?
- Czy na głównych kontach (zwłaszcza do kamer, zamków, systemów alarmowych) włączone jest uwierzytelnianie dwuskładnikowe (2FA)?
- Czy jedno konto nie jest używane do „wszystkiego naraz” (np. ten sam e‑mail i hasło do telewizora, robota sprzątającego i kamer)?
- Czy w historii logowania (jeśli jest dostępna) nie ma podejrzanych miejsc i godzin zalogowań?
Przy incydencie bezpieczeństwa konta chmurowe są często niedoszacowanym wektorem ataku. Zmienione hasło czy zablokowana sesja w chmurze producenta jednego urządzenia może unieruchomić cały system smart home.
Utrzymanie inwentarza w ruchu: prosty proces aktualizacji
Jednorazowy „remanent” urządzeń IoT to za mało. Smart home jest żywy – pojawiają się nowe czujniki, wymieniane są żarówki, dochodzi kolejny telewizor. Minimum procesu to zasada: dodanie urządzenia = aktualizacja listy. Praktycznym minimum jest:
- aktualizacja arkusza przy każdym nowym urządzeniu (wpis + data instalacji),
- dopisywanie linków do strony wsparcia technicznego lub dokumentacji,
- oznaczenie urządzeń „wyłączonych” lub „sprzedanych/oddanych” z datą i informacją, czy zostały wylogowane z kont producenta i przywrócone do ustawień fabrycznych.
Dobrym nawykiem jest także raz na kwartał krótkie przejrzenie listy i porównanie jej z tym, co widać w panelu routera (lista urządzeń podłączonych do Wi‑Fi i LAN). Różnice to sygnały ostrzegawcze: albo coś zostało pominięte w inwentarzu, albo w sieci pojawił się nowy, nieautoryzowany sprzęt.
Jeśli lista urządzeń istnieje, jest aktualizowana i zawiera poziom wrażliwości oraz powiązane konta chmurowe, dalsze kroki – segmentacja sieci, polityka aktualizacji, monitoring – można planować świadomie, a nie na wyczucie.
Fundamenty bezpieczeństwa sieci domowej: router, Wi‑Fi, konta administracyjne
Kryteria wyboru routera pod kątem bezpieczeństwa
Router jest bramą między smart home a internetem. To pierwszy element, który powinien przejść „audyt kryterialny”. Przy wyborze lub ocenie obecnego routera zwróć uwagę na:
- Częstotliwość aktualizacji firmware – czy producent publikuje poprawki bezpieczeństwa? Czy ostatnia wersja ma mniej niż rok? Brak aktualizacji od dawna to sygnał ostrzegawczy.
- Możliwość tworzenia oddzielnych sieci – minimum to sieć gościnna Wi‑Fi. Lepiej, jeśli router obsługuje VLAN-y i kilka SSID.
- Funkcje bezpieczeństwa – WPA3, filtracja klientów, harmonogram Wi‑Fi, możliwość wyłączenia zdalnego zarządzania z internetu, logi systemowe.
- Wsparcie dla sieci gościnnej / IoT – czy da się łatwo odseparować urządzenia gości i urządzenia IoT od komputerów domowników?
- Przejrzysty interfejs i dokumentacja – skomplikowany panel bez instrukcji utrudnia konfigurację i późniejsze audyty ustawień.
Punkt kontrolny: jeżeli router nie ma aktualizacji od lat, nie wspiera współczesnych standardów szyfrowania (co najmniej WPA2‑AES, najlepiej WPA3) i nie pozwala na wydzielenie osobnych sieci, to sygnał, że dalsze inwestowanie czasu w jego „łatane” ustawienia ma ograniczony sens. W takiej sytuacji bardziej racjonalny jest plan wymiany sprzętu w najbliższym możliwym terminie.
Bezpieczna konfiguracja panelu administracyjnego routera
Po wstępnej ocenie przychodzi czas na uporządkowanie dostępu do samego routera. Minimum bezpiecznej konfiguracji obejmuje:
- zmianę domyślnego loginu i hasła administracyjnego na unikalne, silne hasło,
- wyłączenie zdalnego dostępu do panelu z internetu (remote management), jeśli nie jest absolutnie konieczny,
- ograniczenie dostępu do panelu tylko z sieci kablowej lub wybranych urządzeń (jeżeli router to umożliwia),
- ustawienie indywidualnego hasła do sieci Wi‑Fi, innego niż hasło administratora.
Jeśli panel routera jest dostępny z dowolnego miejsca w internecie, domyślnym hasłem „admin/admin”, to w praktyce cały smart home stoi otworem. Punkt kontrolny: po zmianach spróbuj wejść w panel z internetu przez adres IP dostarczony przez operatora – jeśli się nie da, to dobra wiadomość; jeśli się da, sprawdź, której funkcji nie wyłączyłeś.
Wi‑Fi dla ludzi i Wi‑Fi dla urządzeń
Większość domowych instalacji zaczyna się od jednego SSID „Dom” z jednym hasłem rozdanym wszystkim domownikom, gościom i wszystkim urządzeniom IoT. To typowy punkt wspólny wielu incydentów bezpieczeństwa. Minimalnym podziałem jest oddzielenie:
- sieci głównej – dla komputerów, telefonów i tabletów domowników,
- sieci dedykowanej dla IoT – dla kamer, gniazdek, żarówek, TV i innych urządzeń „stałych”.
Jeżeli router ma funkcję sieci gościnnej, można wykorzystać ją jako tymczasowy segment dla IoT: wyłączyć dostęp gościnnej do sieci lokalnej (LAN), pozostawić jedynie dostęp do internetu i podłączyć tam urządzenia niskiego i średniego ryzyka. Później, przy wdrażaniu pełnej segmentacji VLAN, taka struktura ułatwia migrację urządzeń do osobnych segmentów bez przerywania ich pracy.
Hasła do Wi‑Fi i zarządzanie dostępem
Hasło do Wi‑Fi jest w praktyce kluczem do całej domowej infrastruktury. Dobre ustawienia to nie tylko „mocne hasło”, ale też organizacja dostępu:
- osobne, długie hasło do sieci IoT (nieudostępniane gościom ani dzieciom),
- inne hasło do sieci głównej, zmieniane co pewien czas lub po zakończeniu dłuższych prac remontowych / wizycie wielu obcych osób,
- oddzielne hasło do sieci gościnnej, które można zmienić bez wpływu na urządzenia IoT.
Jeżeli dostęp do Wi‑Fi jest przekazywany dalej (np. hasło zapisane na tablicy w kuchni), sygnałem ostrzegawczym jest brak jakiejkolwiek rotacji haseł od lat. Punkt kontrolny: przy najbliższej zmianie hasła zanotuj datę w prostym dzienniku zmian – kolejne zmiany planuje się wtedy z realnym punktem odniesienia, a nie „na oko”.
Stałe adresy IP i rezerwacje DHCP dla kluczowych urządzeń
Dla urządzeń zarządzających, centralek, NAS‑ów i części kamer opłaca się wprowadzić porządek w adresacji IP. Zamiast ręcznego wbijania „na sztywno” adresu w urządzeniu, lepiej wykorzystać rezerwacje DHCP po MAC w routerze. Efekt: urządzenie zawsze dostaje ten sam adres, ale zarządzanie odbywa się centralnie.
Przy okazji porządkowania adresów IP dobrze jest wydzielić zakresy: jeden dla infrastruktury krytycznej (router, NAS, centralki), drugi dla urządzeń użytkowników, trzeci dla IoT. Dzięki rezerwacjom DHCP można od razu odfiltrować „obce” adresy – jeśli coś pojawia się poza zdefiniowanym zakresem, wymaga wyjaśnienia. Punkt kontrolny: spisz w arkuszu zakresy adresów przypisane do poszczególnych kategorii i porównaj je z bieżącą tabelą DHCP w routerze; rozjazdy to najczęściej efekt chaotycznych ręcznych konfiguracji lub pozostałości po starych urządzeniach.
Stałe adresy przekładają się także na prostsze reguły zapory (firewalla) i segmentacji. Regułę „centrala alarmowa może łączyć się tylko z chmurą producenta i aplikacją w sieci głównej” dużo łatwiej egzekwować, gdy centrala ma przewidywalny adres w wydzielonym zakresie, a nie losowy IP nadany przy każdym restarcie. Jeżeli po wdrożeniu rezerwacji nadal trzeba „szukać” urządzeń po całej sieci, to sygnał ostrzegawczy, że część sprzętu nadal ma włączone ręcznie ustawione adresy lub korzysta z innego serwera DHCP (np. starego punktu dostępowego pozostawionego w instalacji).
Przy okazji porządkowania adresacji pojawia się dobry moment na odłączenie „sierot” – urządzeń widocznych w tabeli DHCP, których nikt już nie używa. Prosty test: jeżeli nikt w domu nie potrafi powiedzieć, do czego służy dane urządzenie rozpoznane po nazwie i MAC, lepiej je wyłączyć, przywrócić do ustawień fabrycznych i ewentualnie ponownie dodać już świadomie. Minimum to usunięcie z sieci sprzętów, które nie mają już wsparcia producenta ani realnego zastosowania – często to one stają się najłatwiejszym wejściem dla atakującego.
Gdy router jest opanowany, hasła i konta uporządkowane, a adresacja przewidywalna, segmentacja ruchu – nawet w prostym wydaniu „sieć dla ludzi” i „sieć dla maszyn” – przestaje być abstrakcją i staje się techniczną formalnością. Smart home zaczyna wtedy przypominać dobrze zaprojektowaną, małą sieć firmową: ma inwentarz, zasady dostępu i punkty kontrolne, które pozwalają szybko wychwycić nieprawidłowości, zanim przerodzą się w realny incydent.
Segmentacja sieci domowej w praktyce: oddzielenie ludzi od maszyn
Modele segmentacji: od prostego podziału po VLAN-y
Zanim pojawią się konkretne reguły firewalla i nazwy VLAN‑ów, potrzebny jest prosty model logiczny. Technologia to tylko narzędzie do realizacji podziału na strefy. W praktyce w smart home sprawdzają się trzy poziomy złożoności:
- Podstawowy – jedna sieć główna + sieć gościnna używana jako „sieć IoT” (bez dostępu do LAN). Brak VLAN‑ów, konfiguracja wyłącznie na routerze operatora lub prostym routerze domowym.
- Średniozaawansowany – router z obsługą kilku SSID i podstawowych VLAN‑ów. Osobne SSID dla ludzi, IoT i gości, proste reguły między segmentami.
- Zaawansowany – router / firewall klasy SOHO z pełną obsługą VLAN, firewall L3/L7, kontrolą ruchu wychodzącego, czasem także z IDS/IPS. Kilka stref o zróżnicowanym poziomie zaufania.
Dobór poziomu to decyzja organizacyjna, a nie techniczna. Jeżeli dom ma kilka kamer, jeden TV i dwie żarówki Wi‑Fi, pełna segmentacja z kilkoma VLAN‑ami może być przerostem formy. Jeśli jednak w instalacji pracuje kilkadziesiąt urządzeń (centrala alarmowa, Smart TV, robot sprzątający, bramka do zamków, kontroler ogrzewania, kilka głośników i kamer), brak segmentacji staje się realnym ryzykiem.
Jeżeli lista urządzeń przekracza 15–20 pozycji, a przynajmniej część z nich ma dostęp zdalny z chmury, to sygnał, że warto przejść co najmniej na model średniozaawansowany. Jeśli dodatkowo pojawia się potrzeba zdalnego dostępu VPN do domu, monitoring kamer z różnych lokalizacji i współdzielony NAS – rozsądne jest rozważenie wariantu zaawansowanego.
Grupowanie urządzeń według zaufania, nie według producenta
Naturalnym odruchem jest grupowanie urządzeń po marce („wszystko z ekosystemu X w jednym segmencie”). Z punktu widzenia bezpieczeństwa bardziej użyteczne jest klasyfikowanie według poziomu zaufania i funkcji. Praktyczny podział, który dobrze skaluje się w czasie, obejmuje:
- Strefę krytyczną – router, NAS, centralki alarmowe, kontrolery dostępu (zamki, bramy), systemy sterowania ogrzewaniem/instalacją elektryczną.
- Strefę użytkowników – laptopy, telefony, tablety, komputery stacjonarne domowników.
- Strefę IoT o podwyższonym ryzyku – kamery IP, Smart TV, głośniki z mikrofonem, roboty sprzątające, wszelkie urządzenia z funkcją „zdalnego podglądu / podsłuchu”.
- Strefę IoT niskiego ryzyka – żarówki, gniazdka, czujniki temperatury, rolety, przełączniki, które bezpośrednio nie zbierają obrazu ani dźwięku.
- Strefę gości – urządzenia odwiedzających, bez dostępu do żadnej z powyższych stref.
Przy przypisywaniu urządzeń do stref opłaca się trzymać zasady: „Jeśli mam wątpliwość – ląduje w strefie o niższym zaufaniu”. Smart TV z mikrofonem i kamerą, który nie ma jasnej polityki prywatności, lepiej potraktować jak kamerę IP niż jak „zwykły telewizor”. Punkt kontrolny: przejrzyj inwentarz i przy każdej pozycji zapisz strefę zamiast nazwy producenta; jeżeli ponad połowa sprzętów trafi do strefy IoT o podwyższonym ryzyku, reguły izolacji muszą być odpowiednio rygorystyczne.
Wydzielanie sieci dla ludzi, IoT i gości na typowym routerze
W wielu domach jedynym realnym narzędziem segmentacji jest funkcja „Guest Wi‑Fi” w routerze. Z technicznego punktu widzenia to nadal ta sama podsieć lub osobny segment, ale z uproszczonym zestawem reguł. Żeby wykorzystać to maksimum, trzeba przeprowadzić kilka kroków konfiguracyjnych:
- Włączyć sieć gościnną i zablokować jej dostęp do sieci lokalnej (LAN), pozostawiając wyłącznie wyjście do internetu.
- Przypisać do tej sieci wszystkie urządzenia IoT o niskim i średnim ryzyku, które nie wymagają bezpośredniego dostępu z telefonów (żarówki, gniazdka, część czujników).
- Pozostawić sieć główną wyłącznie dla urządzeń użytkowników i infrastruktury krytycznej.
- Dla gości utworzyć osobną sieć (jeżeli router na to pozwala) lub udostępniać hasło do sieci gościnnej tylko czasowo, zmieniając je po większych wizytach.
Minimalny efekt: kompromitacja jednego taniego gniazdka Wi‑Fi nie oznacza automatycznie ataku na laptop czy NAS w sieci głównej. Punkt kontrolny: po podłączeniu telefonu do sieci gościnnej spróbuj połączyć się z adresem IP routera oraz z adresem lokalnym jednego z komputerów – jeśli odpowiedź przychodzi, izolacja nie działa prawidłowo.
VLAN-y i wiele SSID na sprzęcie klasy SOHO
Jeżeli router i punkty dostępowe obsługują VLAN‑y, można wprowadzić segmentację znaną z małych sieci firmowych. Przykładowa struktura, która sprawdza się w domowych warunkach:
- VLAN 10 – „Core” – router, NAS, kontrolery, zarządzalne switche, konsole administracyjne. Brak bezpośredniego Wi‑Fi w tym VLAN‑ie.
- VLAN 20 – „Users” – laptopy, telefony, tablety. SSID: np.
Dom. - VLAN 30 – „IoT‑HiRisk” – kamery, Smart TV, głośniki, roboty. SSID: np.
Dom‑IoT‑HR. - VLAN 40 – „IoT‑LowRisk” – żarówki, czujniki, rolety, aktuatory. SSID: np.
Dom‑IoT. - VLAN 50 – „Guests” – urządzenia gości. SSID: np.
Dom‑Guest.
Dalej pozostaje odwzorowanie tej struktury na reguły firewalla. Prosty, ale skuteczny zestaw założeń początkowych wygląda następująco:
- VLAN 20 może inicjować połączenia do wszystkich pozostałych VLAN‑ów (z wyjątkami, np. brak dostępu bezpośredniego do kamer, tylko przez NVR lub aplikację pośredniczącą).
- VLAN 30 i 40 mają dostęp tylko do internetu oraz do wybranych usług w VLAN 10 (np. serwer czasu, serwer MQTT, kontroler automatyki), nigdy bezpośrednio do VLAN 20.
- VLAN 50 ma wyłącznie dostęp do internetu, bez ruchu do innych VLAN‑ów.
- VLAN 10 nie inicjuje połączeń do internetu poza aktualizacjami i niezbędnymi usługami (np. DNS), a dostęp administracyjny do niego jest możliwy tylko z VLAN 20 z wybranych urządzeń.
Jeżeli router ma kreator „IoT network” lub „Isolated network”, warto wykorzystać go jako punkt startowy i dopiero później doprecyzować reguły ręcznie. Punkt kontrolny: po wdrożeniu VLAN‑ów stwórz krótką tabelę „kto z kim może rozmawiać” i przetestuj połączenia z każdego segmentu; każda niespodzianka (np. kamera, którą da się podejrzeć bezpośrednio po IP) wymaga korekty reguł.
Reguły firewalla: blokowanie ruchu bocznego między urządzeniami IoT
Sama obecność wielu VLAN‑ów nie wystarcza, jeżeli ruch wewnątrz segmentów jest nieograniczony. Część ataków malware na IoT polega na lateral movement – zainfekowane urządzenie skanuje sieć w poszukiwaniu kolejnych celów. Dlatego w strefach IoT warto wprowadzić dodatkowe reguły:
- Blokada ruchu urządzenie–urządzenie w ramach tego samego VLAN (tzw. client isolation / AP isolation w przypadku Wi‑Fi).
- Ograniczenie portów wychodzących tylko do niezbędnych (HTTP/HTTPS, czasem NTP, DNS). Jeśli kamera ma łączyć się wyłącznie z chmurą producenta, ruch do innych portów i sieci można zablokować.
- Zakaz ruchu przychodzącego z internetu do IoT, z wyjątkiem precyzyjnie zdefiniowanych reguł (a te w praktyce zwykle zastępuje się dostępem przez VPN).
- Monitoring prób skanowania – jeżeli router/firewall ma prosty IDS, włączenie sygnatur wykrywających skanowanie portów w sieci wewnętrznej pomaga wychwycić nietypowe zachowania urządzeń IoT.
Przykład z praktyki: po włączeniu logowania na firewallu w jednym z domów stwierdzono, że tani odkurzacz Wi‑Fi co kilka minut skanuje losowe porty w sieci. Po odcięciu go do segmentu z pełną izolacją klientów próby „poznania” sieci domowej przestały być problemem. Punkt kontrolny: po zalogowaniu się do panelu routera sprawdź, czy istnieje opcja „AP isolation / client isolation” dla SSID IoT; jeżeli tak, powinna być aktywna.
Wyjątki: kiedy telefon musi „widzieć” urządzenie IoT
Część urządzeń IoT wymaga, przynajmniej na etapie konfiguracji, bezpośredniego dostępu z aplikacji mobilnej w tej samej podsieci (np. wykrywanie urządzenia po broadcastach). Typowy przypadek: konfiguracja pierwszego połączenia żarówki lub gniazdka, podgląd kamer działających wyłącznie w trybie lokalnym, dodawanie głośników multiroom.
Żeby nie rezygnować z segmentacji, a jednocześnie zachować funkcjonalność, można stosować kilka taktyk:
- Tymczasowe przełączenie telefonu do sieci IoT tylko na czas konfiguracji, po czym powrót do sieci głównej.
- Wykorzystanie kontrolera pośredniego – Home Assistant, centrala producenta (hub), bramka Zigbee/Z‑Wave w strefie IoT, a telefony łączą się wyłącznie z nią (zamiast z każdym urządzeniem osobno).
- Precyzyjne reguły w firewallu – dopuszczenie ruchu z VLAN 20 do konkretnych IP i portów w VLAN 30/40 (np. tylko HTTP/HTTPS do adresu centrali), brak dostępu do reszty segmentu.
Jeżeli po zakończeniu konfiguracji żarówek czy gniazdek telefon nadal „musi” pracować w tej samej sieci, sygnałem ostrzegawczym jest uzależnienie całego systemu od braku segmentacji. W takiej sytuacji warto rozważyć wymianę najbardziej problematycznych urządzeń lub przeniesienie logiki sterowania do lokalnej centrali (np. HA) obsługującej urządzenia bez konieczności broadcastów.
Oddzielenie kamer i urządzeń audio od reszty IoT
Kamery i głośniki z mikrofonem mają inny profil ryzyka niż żarówki czy czujniki temperatury. W razie kompromitacji potencjalna szkoda jest nieporównywalnie większa – wyciek obrazu z domu, podsłuch rozmów, analiza ruchu domowników. Z tego powodu kamery i „smart audio” powinny być traktowane jak osobna, szczególnie ostrożnie zarządzana strefa:
- W miarę możliwości osobny VLAN / SSID dla kamer i urządzeń audio (np. wspomniany „IoT‑HiRisk”).
- Dostęp do kamer wyłącznie przez dedykowany rejestrator/NVR lub kontroler w wydzielonej strefie, a nie bezpośrednio po IP z sieci użytkowników.
- Wyłączenie UPnP dla tego segmentu, jeśli router pozwala na takie rozróżnienie – kamery nie powinny samodzielnie otwierać portów na zewnątrz.
- Kontrola ruchu wychodzącego – kamery powinny „rozmawiać” z kilkoma znanymi adresami (chmura producenta lub NVR), a nie z dowolnymi hostami w internecie.
Punkt kontrolny: jeżeli w panelu routera widzisz wiele reguł UPnP utworzonych automatycznie przez kamery, to sygnał ostrzegawczy, że segment „obraz/dźwięk” ma zbyt szerokie uprawnienia. Po wyłączeniu UPnP na poziomie routera przetestuj, które funkcje kamer przestają działać; często okazuje się, że podgląd lokalny i zapis na NVR funkcjonują bez zmian, a znika tylko „magiczny” zdalny dostęp bez VPN.
Integracja centrali automatyki (np. Home Assistant) z segmentacją
Centrala automatyki pełni w dojrzałym smart home rolę „tłumacza” pomiędzy różnymi strefami. Zamiast otwierać ruch pomiędzy VLAN 20 a wszystkimi podsieciami IoT, korzysta się z jednego, kontrolowanego punktu styku – właśnie centrali. Żeby nie zamienić jej w pojedynczy punkt katastroficznej awarii, konfiguracja powinna być świadoma:
- Centrala powinna znajdować się w strefie pośredniej (np. VLAN 10 lub dedykowany VLAN 15), z dostępem do VLAN 30/40 oraz do sieci użytkowników, ale na ściśle zdefiniowanych portach.
- Dostęp do interfejsu administracyjnego centrali (np. panel WWW HA) powinien być możliwy tylko z określonych IP w VLAN 20, najlepiej dodatkowo chroniony uwierzytelnianiem dwuskładnikowym.
- Centrala nie powinna mieć nieograniczonego dostępu do internetu – aktualizacje, NTP, integracje chmurowe tak, ale „wszystko do wszystkich” nie.
- Integracje z chmurą (np. sterowanie głosowe, dostęp zewnętrzny) warto prowadzić przez odseparowany interfejs lub dodatki z jasną dokumentacją bezpieczeństwa, zamiast losowych komponentów z nieznanym wsparciem.
Dobrą praktyką jest traktowanie centrali jak serwera o znaczeniu produkcyjnym, a nie „hobby na Raspberry Pi pod telewizorem”. Oznacza to regularne kopie konfiguracji (backupy eksportowane poza urządzenie), aktualizacje z krótkim testem po każdej większej zmianie oraz dokumentację: krótki plik tekstowy z informacją, w jakim VLAN znajduje się centrala, jakie ma interfejsy i jakie reguły firewall ją chronią. Punkt kontrolny: jeżeli przy awarii HA nikt w domu nie potrafi odpowiedzieć, w jakiej podsieci fizycznie działa i na jakich portach nasłuchuje, architektura jest zbyt „magiczna” i trudna do odtworzenia.
Osobnym zagadnieniem jest zdalny dostęp do centrali. Minimum to tunel VPN z uwierzytelnianiem wieloskładnikowym oraz zablokowanie panelu administracyjnego z poziomu internetu (brak przekierowań portów HTTP/HTTPS bezpośrednio na HA). Dodatkowo, jeżeli korzystasz z rozwiązań typu „remote access” od dostawcy HA lub dodatków chmurowych, przejrzyj ich uprawnienia i zakres widoczności sieci: czy zdalny serwer widzi tylko API HA, czy ma potencjalną ścieżkę do podsieci IoT. Jeśli zdalny dostęp można skonfigurować równie wygodnie, ale z mniejszym zakresem uprawnień, wybierz wariant bardziej ograniczony.
Przy integracji wielu protokołów (Zigbee, Z‑Wave, Wi‑Fi, Modbus, BLE) centrala staje się miejscem, w którym ruch z różnych stref jest „sklejany” w jedną logikę. W takiej sytuacji sensowne jest odseparowanie interfejsów: osobna karta sieciowa lub VLAN trunk do IoT, osobny interfejs do sieci użytkowników, a w regułach firewall precyzyjne określenie, które usługi centrali są dostępne z której strony. Sygnał ostrzegawczy: centrala fizycznie podpięta do jednego portu w „płaskiej” sieci, z włączonymi domyślnymi integracjami auto‑discovery, które widzą wszystko, co jest w domu.
Jeżeli segmentacja jest zrobiona poprawnie, centrala staje się kontrolowanym, a nie przypadkowym punktem styku. Gdy HA lub inna platforma przestaje działać, dom traci część automatyzacji, ale nie traci ochrony sieci: VLAN‑y i reguły zapory pozostają na swoim miejscu, a ruch IoT nadal jest ograniczony. Jeżeli natomiast awaria centrali powoduje konieczność „tymczasowego” wyłączania reguł firewall, to sygnał, że zależności są odwrócone – to automatyka została postawiona ponad bezpieczeństwem.
Dobrze zaprojektowany smart home nie musi być ani drogi, ani skomplikowany, za to musi być przewidywalny: wiadomo, jakie urządzenia są w domu, gdzie są podłączone, z kim mogą „rozmawiać” i kto ma do nich dostęp. Jeżeli po lekturze masz jasną listę kilku prostych kroków – osobne SSID dla IoT, izolacja klientów, wyłączenie UPnP dla ryzykownych segmentów, kontrolowany dostęp do centrali automatyki – to fundament jest zbudowany. Reszta to już kwestia konsekwencji w utrzymaniu aktualizacji i reagowaniu na każdy sygnał ostrzegawczy, zanim drobny błąd konfiguracji stanie się realnym problemem bezpieczeństwa.
Najczęściej zadawane pytania (FAQ)
Jak zabezpieczyć domową sieć Wi‑Fi przy smart home i urządzeniach IoT?
Minimum to zmiana domyślnego hasła do routera i sieci Wi‑Fi na długie, unikalne hasło oraz wyłączenie WPS. Kolejny punkt kontrolny to aktualizacja firmware routera i zmiana loginu „admin”, jeśli producent na to pozwala. Jeżeli router od operatora nie daje takich opcji, sygnałem ostrzegawczym jest brak dostępu do podstawowych ustawień bezpieczeństwa.
Dobrym krokiem jest też wyłączenie zdalnego panelu administracyjnego z internetu oraz ukrycie nieużywanych sieci (np. fabrycznego „guest”). Jeśli w panelu routera widzisz wiele nieznanych urządzeń, a nie masz spisanej listy sprzętów, to znak, że trzeba najpierw zrobić inwentaryzację, a dopiero potem uszczelniać konfigurację.
Po co segmentować sieć w smart home i jak to zrobić w praktyce?
Segmentacja sieci ogranicza skutki przejęcia jednego urządzenia – kamera lub gniazdko Wi‑Fi nie powinny „widzieć” firmowego laptopa czy domowego serwera z kopiami zapasowymi. Minimum to oddzielna sieć (VLAN lub osobne Wi‑Fi) dla IoT i inna dla komputerów, telefonów oraz sprzętu firmowego. W wielu routerach konsumenckich da się to osiągnąć przez stworzenie osobnej sieci „guest” tylko dla IoT.
Praktyczny podział to np.: sieć główna (laptopy, NAS), sieć IoT (żarówki, gniazdka, TV, kamery) oraz ewentualnie osobna sieć dla gości. Jeśli wszystkie urządzenia – od żarówki po służbowy laptop – działają w jednym segmencie IP, to wyraźny sygnał ostrzegawczy, że pivot z prostego urządzenia IoT na krytyczne dane jest zbyt łatwy.
Jak zrobić inwentaryzację urządzeń IoT w domu krok po kroku?
Start to przejście po mieszkaniu i fizyczne spisanie wszystkiego, co jest „inteligentne” lub ma aplikację w telefonie: kamery, TV, bramki, roboty sprzątające, żarówki, gniazdka, sterowniki ogrzewania. Dla każdego urządzenia zanotuj nazwę logiczną, lokalizację, producenta, model, funkcję, sposób połączenia (Wi‑Fi, LAN, Zigbee, Z‑Wave) oraz jak się do niego logujesz.
Następny punkt kontrolny to panel routera: porównaj listę klientów Wi‑Fi/LAN z własnym spisem i zidentyfikuj „Unknown‑xx:xx:xx”. Każdemu odnalezionemu adresowi MAC przypisz czytelną nazwę. Jeśli po takim przeglądzie nadal masz w routerze „nieznane” wpisy, traktuj to jako sygnał ostrzegawczy i zbadaj, co to za sprzęt, zanim zostawisz go w sieci.
Jak często aktualizować urządzenia smart home i co jeśli producent zakończył wsparcie?
Dla domowego smart home sensownym minimum jest kwartalny przegląd: logowanie do panelu routera i aplikacji producentów, sprawdzenie dostępnych aktualizacji firmware i instalacja, o ile nie ma znanych problemów z konkretną wersją. Krytyczne urządzenia – kamery, zamki, centrale alarmowe – warto sprawdzać częściej, szczególnie po głośnych informacjach o lukach bezpieczeństwa danego producenta.
Jeżeli producent zakończył wsparcie lub urządzenie dawno nie otrzymało aktualizacji, rośnie jego profil ryzyka. Wtedy trzy opcje są racjonalne: przeniesienie takiego sprzętu do maksymalnie odizolowanego segmentu sieci, ograniczenie mu dostępu do internetu (np. reguły firewall), albo świadoma decyzja o wymianie. Jeśli krytyczne urządzenie (kamera przy drzwiach, zamek) jest „martwe” pod kątem wsparcia, to wyraźny sygnał do zaplanowania budżetu na nowy model.
Jakie urządzenia smart home są najbardziej narażone na ataki?
Najwyższy priorytet mają urządzenia z kamerą, mikrofonem oraz te, które fizycznie sterują dostępem: zamki do drzwi, bramy garażowe, rolety, systemy alarmowe, centrale sterujące. Ich przejęcie oznacza nie tylko ryzyko utraty danych, ale i możliwość podglądu domowników czy manipulacji dostępem do domu. To sprzęty, które w klasyfikacji powinny dostać poziom wysoki.
Tuż za nimi są telewizory smart, roboty sprzątające, konsole i inne urządzenia multimedialne stale podłączone do chmury. Często mają rozbudowane systemy, dostęp do sieci lokalnej i przechowują dane logowania do usług. Jeśli takie urządzenie działa w tym samym segmencie co NAS lub laptop firmowy, a dawno nie było aktualizowane, jest to punkt kontrolny wymagający natychmiastowego przeglądu.
Jak rozpoznać, że jakieś urządzenie IoT w domu stanowi „niewidzialne” ryzyko?
Najczęstsze sygnały ostrzegawcze to: urządzenie, którego już „nie używasz”, a nadal świeci i jest podłączone do prądu; stara kamera czy TV, które nie mają już aktywnej aplikacji w telefonie, a router wciąż pokazuje ich połączenie z internetem; gniazdko Wi‑Fi z domyślnym hasłem i panelem admina, do którego nikt nie logował się miesiącami. To klasyczne „martwe punkty” audytu.
Jeśli podczas przeglądu zauważysz ruch sieciowy z urządzenia, które teoretycznie jest „od dawna nieużywane”, potraktuj to jako impuls do decyzji: odłącz od prądu, zresetuj i skonfiguruj na nowo albo usuń z sieci na stałe. Sprzęt, którego nikt nie aktualizuje i o którym nikt nie pamięta, jest najłatwiejszym celem automatycznych skanów i botnetów.
Czy osobne Wi‑Fi dla gości może pomóc w zabezpieczeniu smart home?
Oddzielna sieć dla gości jest prostą formą segmentacji i przydaje się także w kontekście smart home. Gościnne Wi‑Fi powinno mieć dostęp tylko do internetu, bez możliwości podglądu urządzeń w sieci głównej i IoT. To zmniejsza ryzyko, że zainfekowany telefon gościa będzie próbował skanować twoją sieć lokalną lub atakować słabsze urządzenia IoT.
W niektórych konfiguracjach sensownie jest użyć „guest Wi‑Fi” również jako odseparowanej sieci dla prostszych urządzeń IoT (żarówek, gniazdek), o ile router gwarantuje ich izolację od reszty domowej infrastruktury. Jeśli w routerze opcja „gość” pozwala swobodnie komunikować się z siecią główną, to nie jest prawdziwa segmentacja, tylko kosmetyczna zmiana nazwy i hasła.
Co warto zapamiętać
- Smart home ma zupełnie inny profil ryzyka niż klasyczna sieć „PC + telefon” – dziesiątki urządzeń IoT działają 24/7 w tle, często bez aktualizacji i nadzoru, więc każdy nowy sprzęt to nowy wektor ataku. Jeśli liczba urządzeń rośnie, a model zarządzania bezpieczeństwem się nie zmienia, to pierwszy sygnał ostrzegawczy.
- Najgroźniejsze scenariusze w smart home to przejęcie kamer/mikrofonów, wciągnięcie urządzeń do botnetu, pivot na inne urządzenia w tej samej sieci oraz kradzież danych logowania do usług chmurowych. Jeśli jedno słabe urządzenie stoi w tej samej podsieci co laptop firmowy lub NAS, to ryzyko łańcuchowej kompromitacji jest realne.
- Stare, „zapomniane” urządzenia (kamery, telewizory, gniazdka Wi‑Fi) tworzą martwe punkty audytu: nadal są online, często z domyślnymi hasłami i bez aktualizacji, ale nikt ich nie traktuje jako elementu infrastruktury. Jeśli nie potrafisz z pamięci wymienić wszystkich urządzeń podłączonych do Wi‑Fi, to oznacza lukę w inwentaryzacji.
- Kombinacja: słabe hasło, zdalny dostęp z internetu, brak aktualizacji oraz brak segmentacji sieci praktycznie gwarantuje wysoki poziom ryzyka przejęcia i pivotu na resztę sieci. Jeżeli konfiguracja nowych kamer czy bramek sprowadza się do „byle działało”, to jest to bezpośredni punkt kontrolny do natychmiastowej poprawy.